Исследователи в области кибербезопасности заявляют, что обнаружили хакеров, проверявших холодильные системы с выходом в интернет по всей Европе за несколько дней до волны кибератак и инцидентов, нарушивших работу супермаркетов и банков крови, при этом есть данные, что это могло быть частью скоординированной операции.
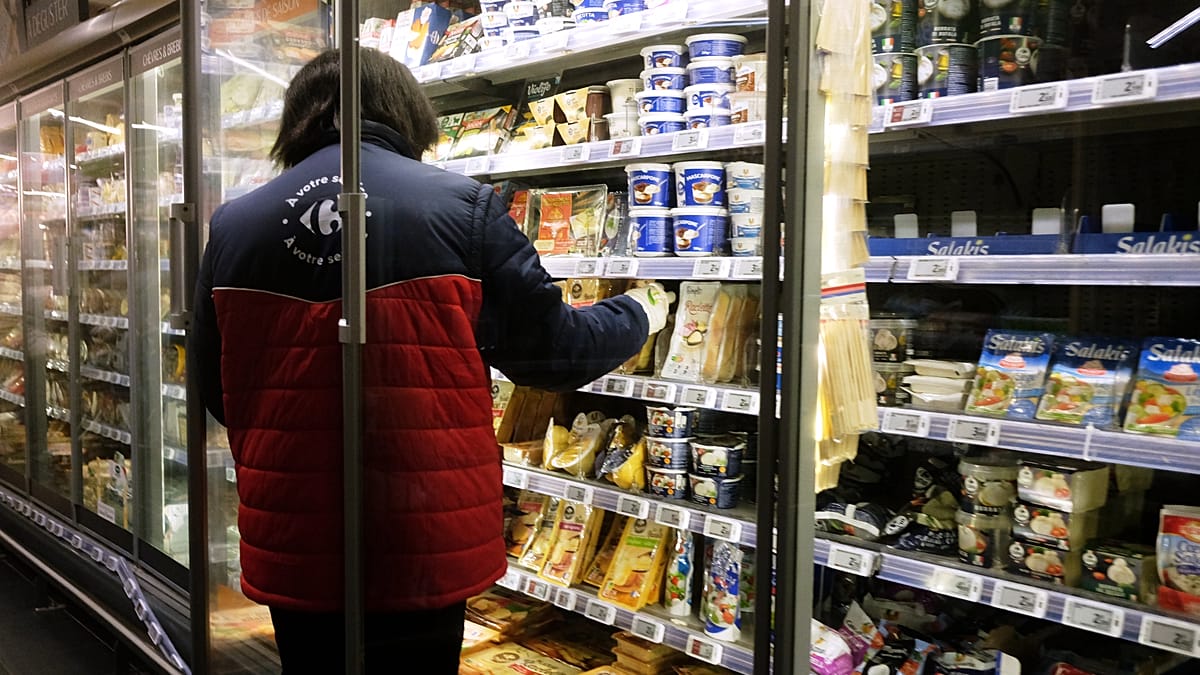
Холодильные системы в супермаркетах в девяти европейских странах, а также в нескольких банках крови во Франции подверглись атаке 2 и 3 ноября.
Хакеры воспользовались слабой защитой и уязвимостями в менеджере холодильных систем AK-SM производителя Danfoss, чтобы перевести холодильники и морозильники в режим оттайки, в некоторых случаях температура устанавливалась до 50 градусов Цельсия.
Из-за инцидентов многим продуктовым магазинам пришлось выбросить испорченные продукты из холодильников и морозильников, и это стало наглядным примером того, как легко кибератаки могут нарушить повседневную жизнь, атакуя инфраструктурные системы, которые часто воспринимаются как должное.
По мнению компании по кибербезопасности Lupovis, признаки указывают на скоординированную операцию, возможно с участием государственного игрока, которой предшествовали дни разведывательной активности.
Компания утверждает, что за несколько дней до атак она наблюдала период разведки, нацеленной на эти системы.
За этот десятидневный период компания зафиксировала более 276 попыток со стороны 91 различных злоумышленников, совпадающих по специфическим компонентам контроллеров Danfoss. Наибольшая активность пришлась на 26 октября, после чего к концу месяца она прекратилась.
«Между 20 и 30 октября мы наблюдали волну того, что мы называем разведкой», рассказал генеральный директор Xavier Bellekens Euronews Next.
«Мы видим огромный всплеск активности на протяжении примерно 10 дней, когда противники пробуют стандартные пароли. Они пробуют ряд этих уязвимостей».
Lupovis использует систему так называемых «honeypots» (ловушек), которые воспроизводят онлайн-системы и технологии ее клиентов. Компания оснащает их датчиками и затем намеренно открывает для хакеров, побуждая к атакам, чтобы отслеживать, как эти системы взламываются и эксплуатируются.
Эта информация затем может использоваться для выявления уязвимостей без риска для реальных систем клиентов.
Именно через эту систему Lupovis, среди клиентов которой правительство Шотландии, Orange, Telefonica и ряд розничных компаний, выявила то, что она характеризует как «разведку» в отношении систем Danfoss в дни перед ноябрьскими атаками.
«Можно думать об этом как о ворах, которые ездят по вашему району и определяют дома, в которые собираются проникнуть», сказал Bellekens.
Кто стоял за атаками?
Затем Lupovis отследила так называемые «цифровые хлебные крошки», оставленные разведывательной активностью и атаками, и выяснила, что использовался так называемый «bulletproof hosting», то есть хостинг, рассчитанный на противодействие запросам о блокировке и вмешательству правоохранительных органов.
«С одной стороны, у вас есть Amazon Web Services, это полная противоположность bulletproof-хостингу. Если вы делаете что-то вредоносное с одним из их серверов, на этом все, они аннулируют ваш аккаунт. Bulletproof-хостинг – это противоположность. Вы делаете что-то вредоносное, он находится вне юрисдикции», сказал Bellekens.
После этого Lupovis изучила самих хостинг-провайдеров.
«Мы поняли, что некоторые из этих bulletproof-хостингов ранее использовались российскими группами», говорит Bellekens.
Компания подчеркивает, что само по себе расположение серверов в той или иной стране не означает, что люди, которые ими пользуются, имеют ту же национальность, поэтому она не может с уверенностью утверждать, что за атаками стоит Россия.
«Тем не менее здесь прослеживается определенная закономерность, – говорит генеральный директор Lupovis. – Поэтому мы ищем того, кто обладает возможностью атаковать определенные страны».
По словам генерального директора, датчики Lupovis в Южной Америке, Африке, Северной Америке и Азии не зафиксировали аналогичную активность. Она была замечена только датчиками в Европе.
Он также считает, что способность координировать атаки по всей Европе помогает сузить круг подозреваемых.
«Вы, как атакующий, должны быть способны координировать эту атаку, поскольку большая ее часть произошла в течение 24 часов».
«Все это указывает нам на противника, который, по нашему мнению, не является script kiddie [неопытный любитель]. Это не одинокий волк. Это выглядит как хорошо спланированная операция. Поэтому государственный игрок вполне подходит под это описание».
«Когда мы тянем за эту ниточку, все выглядит так, будто это вполне может быть Россия. На этом, по сути, мы сейчас и находимся».
Инциденты происходят на фоне более широких опасений по поводу гибридных угроз и предполагаемой деятельности, связанной с Россией, против европейских стран.
Однако точная личность и мотивация нападавших остаются неясными.
Технологический редактор издания The Grocer George Nott отметил, что, судя по всему, атаки опирались на относительно базовые слабости в системе безопасности, а не на высокотехнологичные методы взлома.
«Злоумышленникам удалось получить доступ к системам охлаждения, просто найдя их страницы входа в открытом интернете и эксплуатируя уже устраненные уязвимости и слабые пароли, а не используя какую-то сверхсложную технологию», сказал он Euronews Next.
Nott также призвал не делать поспешных выводов о том, кто несет ответственность.
«Все еще не ясно, кто стоял за этой атакой и чего они надеялись добиться. Возможно, нам придется смириться с тем, что мы никогда не узнаем. Поскольку не было ни требования выкупа, ни взятия на себя ответственности, это мог быть кто угодно, от спонсируемого государством актера до компании подростков, делающих это просто ради забавы».
Агентства по кибербезопасности в затронутых на этой неделе странах по-разному описывали произошедшее. Бельгия, Люксембург, Италия, Португалия и Эстония назвали его «кибератакой», тогда как Швеция и Ирландия говорили о «киберинциденте».
Агентство Европейского союза по кибербезопасности (ENISA) также воздержалось (источник на английском языке) от того, чтобы прямо назвать эти инциденты кибератакой.
Как хакеры получили доступ к холодильным системам?
По словам Bellekens, хакеры смогли получить доступ к холодильным системам по всей Европе, потому что подключенные к интернету контроллеры использовались для удаленного управления холодильным оборудованием.
Удаленное управление такими устройствами широко распространено в нашем все более цифровом мире. Однако, по словам главы Lupovis, многие системы могли бы быть лучше защищены, если бы их размещали в виртуальных частных сетях (VPN), а не открывали напрямую в интернет.
«Это полностью снизило бы риск, поскольку VPN сложнее эксплуатировать», сказал он.
Ситуацию усугубляет то, что, по сообщениям, ко многим системам можно было получить доступ, используя заводские учетные данные по умолчанию, такие как «Имя пользователя: Supervisor» и «Пароль: 12345», что говорит о том, что базовые меры безопасности не были внедрены.
Nott отметил, что эта проблема отражает более широкую тенденцию в розничной торговле недооценивать безопасность подключенного оборудования.
«Безопасность подключенного оборудования в розничном секторе может быть недооценена, приоритет отдается более очевидным целям, таким как платежные системы и данные клиентов», сказал он.
Получив доступ к системам управления охлаждением, хакеры смогли перевести их в режим оттайки и повысить температуру, испортив товары, хранившиеся в холодильниках и морозильниках по всей Европе.
Может ли следующей целью стать другая подключенная инфраструктура?
Атаки вызвали обеспокоенность по поводу безопасности другого оборудования с выходом в интернет, от супермаркетного оборудования до систем, которые управляют доступом, отоплением и вентиляцией в зданиях.
Nott предупредил, что будущие атаки могут не ограничиться холодильными системами.
«Все больше систем, обеспечивающих работу супермаркетов, системы отопления, вентиляции и кондиционирования воздуха, электронные ценники на полках, роботы для уборки пола, могут иметь аналогичные уязвимости, если удаленный доступ не защищен должным образом и программное обеспечение не обновляется», сказал он.
Однако потенциальная зона риска выходит далеко за пределы розничной торговли.
«Холодильник не является чем-то особенным. Это просто самый заметный пример куда более широкой категории», говорит генеральный директор Acre Security, глобального поставщика интегрированных систем физической безопасности, Kumar Sokka.
«Тот же самый небольшой контроллер с подключением к интернету, который использовался для нагрева этих холодильников, управляет дверями, считывателями систем контроля доступа, камерами, сигнализацией, освещением, а также отоплением и вентиляцией в большинстве современных зданий».
Sokka отметил, что те же слабые места могут затронуть логистику и складское хозяйство, здравоохранение, производство и дата-центры, особенно там, где подключенное оборудование внедрялось без достаточного контроля.
«В офисе, больнице или дата-центре такой же взлом может означать дверь, которая откроется, камеру, которая погаснет, или сигнализацию, которая останется беззвучной, и не будет испорченного товара, который подсказал бы, что что-то не так», сказал он.
Он добавил, что риск особенно велик для систем, в которых цифровое вторжение может иметь немедленные физические последствия.
Почему эти системы по-прежнему уязвимы?
Несмотря на действующие европейские правила в области кибербезопасности, Sokka отмечает, что организации часто не рассматривают подключенные физические системы как часть своих общих обязанностей по обеспечению безопасности.
Директива ЕС NIS2 требует от организаций, входящих в ее сферу действия, управления рисками для сетей и информационных систем, включая меры безопасности, управление активами и реагирование на инциденты.
Однако, по словам Sokka, многие организации по-прежнему сосредотачивают свои усилия по соблюдению требований на традиционных ИТ-системах, оставляя холодильные установки и другие системы зданий на откуп службам эксплуатации.
«Многие организации по-прежнему определяют границы своей работы по NIS2 вокруг классических ИТ, серверов, ноутбуков и электронной почты, а холодильные установки, системы контроля доступа и другие системы зданий оставляют в зоне ответственности эксплуатационных служб как вопрос технического обслуживания, а не безопасности», сказал он.
Он считает, что проблема не обязательно в недостатке регулирования, а в том, что существующие требования не применяются к подключенной физической инфраструктуре.
«Регулирование на самом деле не является недостающим элементом. Недостающим элементом является отношение к этим физическим системам как к части поверхности атаки, которую нормативы уже требуют защищать, и закрепление за ними четкой зоны ответственности».
Может ли ИИ упростить будущие атаки?
Эксперты по кибербезопасности также предупреждают, что развитие искусственного интеллекта может упростить выявление слабых мест в подключенных устройствах и потенциально ускорить разработку новых атак.
«ИИ сокращает время между обнаружением уязвимости и превращением ее в рабочую атаку», сказал Gianni Cuozzo, основатель и генеральный директор итальянской компании по кибербезопасности Exein.
Он предупредил, что производители подключенных устройств могут не успевать устанавливать обновления, тестировать их и повторно внедрять с той же скоростью, с какой обнаруживаются уязвимости.
«Больше всего меня беспокоят системы с подключением к сети, которые остаются в эксплуатации годами и могут управляться удаленно, системы охлаждения, системы управления зданиями, промышленное оборудование, системы здравоохранения, дата-центры и части энергетической и транспортной инфраструктуры».
Cuozzo заявил, что организациям не стоит полагаться только на обновления или защиту сети, поскольку подключенные устройства также должны уметь самостоятельно выявлять и блокировать вредоносные действия.
«Каждое устройство должно быть в состоянии защищать себя в режиме реального времени и заблаговременно блокировать поведение, которое оно никогда не должно было выполнять, независимо от того, существует ли уже исправление и известна ли сама уязвимость».
